Dolžnosti poročanja o kibernetskih incidentih na Nizozemskem ureja Zakon o kibernetski varnosti ( Cyberbeveiligingswet , Cbw), ki je začel veljati 15. avgusta 2026 in nadomestil Zakon o varnosti omrežij in informacijskih sistemov ( Wet beveiliging netwerk- en informatiesystemen , Wbni). Organizacije, ki jih zajema zakon, morajo pomemben incident prijaviti v 24 urah po odkritju, nato v 72 urah poslati podrobnejše obvestilo in v enem mesecu predložiti končno poročilo. Poročila gredo prek portala Nacionalnega centra za kibernetsko varnost (NCSC), ki jih posreduje ustreznemu CSIRT in pristojnemu nadzorniku.
Cbw izvaja direktivo NIS2 in je prišel hkrati z Zakonom o odpornosti kritičnih subjektov ( Wet weerbaarheid kritieke entiteiten , Wwke), ki izvaja direktivo CER in nalaga fizično odpornost in obveznosti poročanja približno petsto organizacijam, označenim kot kritični subjekti. Naš širši vodnik po NIS2 in nizozemskem zakonu o kibernetski varnosti v celoti zajema dolžnost skrbnega ravnanja; ta članek določa, kdo spada v režim poročanja, kdaj incident preseže prag, katera poročila je treba predložiti in kdaj, kateri organ jih prejme in kako je dolžnost povezana z obveznostmi obveščanja, ki jih morda že imate v skladu z GDPR ali DORA.
Za katere organizacije velja dolžnost poročanja
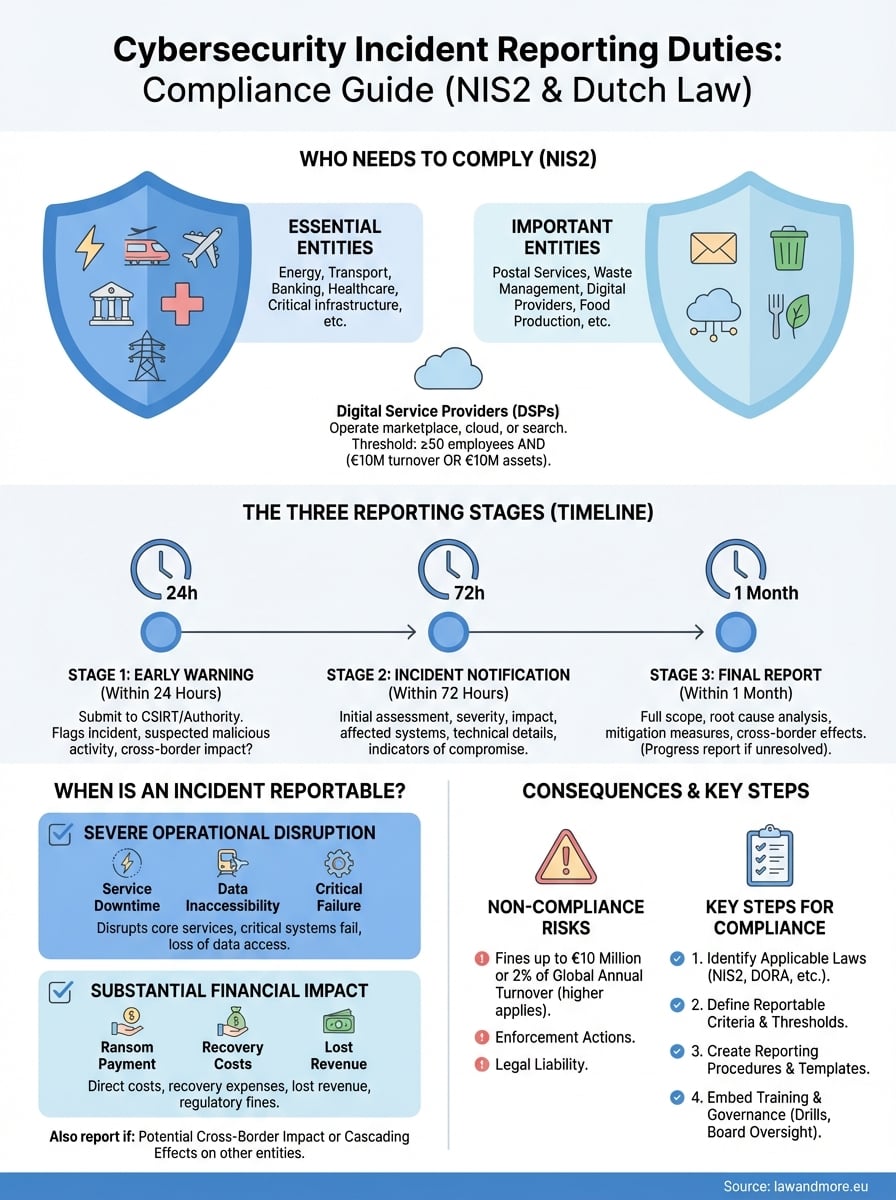
Cbw se uporablja za bistvene subjekte in pomembne subjekte v osemnajstih sektorjih. Bistveni subjekti vključujejo energetiko, promet, bančništvo, infrastrukturo finančnih trgov, zdravje, pitno vodo, odpadno vodo, digitalno infrastrukturo, upravljanje storitev IKT, javno upravo in vesolje. Pomembni subjekti zajemajo poštne in kurirske storitve, ravnanje z odpadki, proizvodnjo kemikalij in hrane, proizvodnjo medicinskih pripomočkov, računalnikov in vozil, digitalne ponudnike, kot so spletne tržnice, iskalniki in družbene platforme, ter raziskovalne organizacije.

Velikost običajno določa razvrstitev znotraj sektorja. Velike organizacije v bistvenem sektorju so bistveni subjekti, srednje velike organizacije so pomembni subjekti, organizacije pod pragom srednje velikosti pa običajno ne spadajo pod zakon. To pravilo o velikosti ima izjeme: ponudniki storitev DNS, registri domen najvišje ravni, ponudniki storitev zaupanja, ponudniki javnih elektronskih komunikacijskih omrežij in storitev ter deli javne uprave spadajo pod zakon ne glede na velikost, prav tako pa tudi organizacije, ki so edini ponudniki storitve, ki je ključnega pomena za družbo ali katere motnje bi imele znaten vpliv. To, ali ste bistveni ali pomemben subjekt, ne spremeni rokov za poročanje; spremeni pa intenzivnost nadzora in zgornjo mejo globe.
Registracija sledi pred poročanjem
Organizacija, ki spada pod Cbw, se mora registrirati v nacionalnem registru subjektov, ki ga vodi NCSC, in med drugim navesti svoj sektor, kontaktne podatke za incidente in imena internetnih domen, za katere je odgovorna. Registracija ni formalnost, ki bi lahko počakala na prvi incident: register je način, kako skupina CSIRT in nadzornik vesta, kdo ste, poročanje prek portala pa predpostavlja, da ste v njem. Spremembe registriranih podatkov je treba posredovati naprej.
Zakon poleg registracije nalaga tudi dolžnost skrbnega ravnanja. Subjekti morajo sprejeti ustrezne in sorazmerne tehnične, operativne in organizacijske ukrepe proti tveganjem za svoja omrežja in informacijske sisteme, ki so podrobneje opredeljeni v Odloku o kibernetski varnosti ( Cyberbeveiligingsbesluit ) in ministrskih pravilih. Zakon odgovornost postavlja tudi na vrh: upravni organ odobri ukrepe za obvladovanje tveganj, je odgovoren za skladnost in se mora udeležiti usposabljanja o tveganjih kibernetske varnosti. Ta odgovornost je ena od praktičnih razlik v primerjavi s starim zakonom Wbni in gre za vprašanje upravljanja in ne za vprašanje IT. Nanaša se na kazenskopravni vidik kibernetske varnosti, na katerem temelji naša opomba o Zakonu o kibernetski kriminaliteti III . Naš pregled okvirov skladnosti, s katerimi se mora soočiti nizozemsko podjetje, to postavlja v kontekst.
Kdaj je treba incident prijaviti
Sprožilec je pomemben incident, ne kateri koli incident. Incident je pomemben, kadar povzroči ali lahko povzroči resne motnje v delovanju storitev ali finančno izgubo za zadevni subjekt ali kadar je prizadel ali lahko vpliva na druge fizične ali pravne osebe s povzročitvijo znatne materialne ali nematerialne škode. Rok se začne z odkritjem, ne z zaključkom preiskave, zato je treba prvo odločitev sprejeti na podlagi nepopolnih informacij.

Ker je zakonsko merilo odprto, ga dopolnjujejo sektorski pragovi in smernice. Pri ocenjevanju pomembnosti so pomembna vprašanja, kako dolgo storitev ni bila na voljo in koliko prejemnikom, ali so bili podatki dostopni ali spremenjeni brez dovoljenja in v katerih kategorijah, ali učinki dosežejo druge države članice, ali incident moti storitve, ki jih zagotavljate drugim bistvenim ali pomembnim subjektom, in koliko časa naj bi trajalo okrevanje. Kaskadni učinki štejejo sami po sebi: ponudnik storitev v oblaku, katerega kršitev moti bolnišnico, poroča na podlagi te motnje, ne le na podlagi lastnih izgub.
Razumen odziv na odprto normo je, da si zapišete, kje je vaš prag, preden se karkoli zgodi. Kratek interni klasifikacijski standard, ki se dosledno uporablja in beleži, je tako operativna pomoč kot dokaz dobre vere, če nadrejeni kasneje vpraša, zakaj določen incident ni bil prijavljen.
Tri poročila in njihovi roki
Dolžnost poročanja je postopna. V 24 urah po tem, ko izveste za pomemben incident, predložite zgodnje opozorilo, v katerem navedete, ali obstaja sum, da je incident povzročilo nezakonito ali zlonamerno dejanje in ali ima lahko čezmejne učinke. V 72 urah predložite obvestilo o incidentu, ki posodobi zgodnje opozorilo z začetno oceno incidenta, njegove resnosti in vpliva ter, kjer je na voljo, kazalniki ogroženosti. V enem mesecu po obvestilu o incidentu predložite končno poročilo, ki vsebuje podroben opis incidenta, njegove resnosti in posledic, vrsto grožnje ali temeljnega vzroka, uporabljene blažilne ukrepe in, kjer je to ustrezno, čezmejni vpliv.

Če incident po preteku meseca še vedno traja, namesto tega predložite poročilo o napredku, ki mu sledi končno poročilo v enem mesecu po obravnavi incidenta. Ta shema ima dva krajša roka. Ponudniki storitev zaupanja prijavijo incident, ki vpliva na zagotavljanje njihovih storitev zaupanja, v 24 urah namesto v 72 urah. In kadar pomemben incident prizadene prejemnike vaše storitve, morate te prejemnike brez nepotrebnega odlašanja obvestiti o incidentu in, kadar grožnja to upravičuje, o ukrepih ali pravnih sredstvih, ki jih lahko sprejmejo sami.
Kdo prejme vaše poročilo
Prijavo oddate prek portala NCSC, od tam pa se obvestilo posreduje skupini CSIRT, ki je odgovorna za vaš sektor, in nadzorniku, ki ga nadzira. Ta enotna vstopna točka je namerna poenostavitev: ni vam treba določiti delitve odgovornosti pod časovnim pritiskom. Nadzor sam ostaja sektorski. Nizozemski organ za digitalno infrastrukturo ( Rijksinspectie Digitale Infrastructuur , RDI) nadzoruje digitalno infrastrukturo, digitalne ponudnike in večino centralne vlade; Inšpektorat za človekovo okolje in promet (ILT) nadzoruje organe za vodo in dele prometa; zdravje je v pristojnosti Inšpektorata za zdravje in varstvo mladih (IGJ); finančni sektor pa nadzirata De Nederlandsche Bank in nizozemski organ za finančne trge. Potrditev, kateri nadzornik pokriva vaš sektor, in zabeležitev njegovih kontaktnih podatkov v načrtu za incidente je petminutna vaja, ki jo je nemogoče dobro opraviti ob treh zjutraj.
Kjer se druge dolžnosti poročanja prekrivajo
En sam incident redko sproži eno samo dolžnost. Kadar incident vključuje osebne podatke, se GDPR uporablja vzporedno: kršitev varnosti osebnih podatkov je treba sporočiti nizozemskemu organu za varstvo podatkov v 72 urah po tem, ko se zanjo izvede, razen če ni verjetno, da bi povzročila tveganje za posameznike, posameznike, na katere se nanašajo osebni podatki, pa je treba obvestiti, kadar je tveganje za njihove pravice in svoboščine veliko. Ta obveznost je neodvisna od Cbw, se nanaša na drug organ in se ocenjuje glede na drug prag, in kadar se je incident zgodil pri obdelovalcu, se dodelitev vlog v sporazumu o obdelavi podatkov odloči, kdo koga obvesti, kot je določeno v našem vodniku po Splošni uredbi o varstvu podatkov.
Finančni subjekti so glavna izjema od režima Cbw in ne le njegov dodatek. Zakon o digitalni operativni odpornosti (DORA) vsebuje lastna pravila o upravljanju tveganj IKT in o poročanju o večjih incidentih, povezanih z IKT, pristojnemu finančnemu nadzorniku, in kadar so ta pravila vsaj enakovredna, nadomeščajo ustrezne obveznosti NIS2. Banka ali zavarovalnica zato poroča o večjem incidentu IKT De Nederlandsche Bank ali nizozemskemu organu za finančne trge v skladu z DORA in registrira svoje pogodbene dogovore s tretjimi ponudniki IKT v registru informacij, ki ga zahteva DORA; ne podvaja tega poročanja v skladu z Cbw. Ponudniki elektronskih komunikacijskih omrežij in storitev imajo v skladu z Zakonom o telekomunikacijah lastne dolžnosti obveščanja o neprekinjenosti, organizacije, ki so določene kot kritični subjekti, pa poročajo o motnjah v skladu z Wwke. Kartiranje, katera od teh velja za vas, pred incidentom, je najkoristnejši pripravljalni korak.
Kaj se zgodi, če se javite pozno ali sploh ne
Nadzorniki v okviru Cbw imajo na voljo običajni upravni nabor orodij in še več. Zahtevajo lahko informacije, odredijo revizijo, dajo zavezujoča navodila, naložijo odredbo, za katero se zaračuna denarna kazen ( last onder dwangsom ), in naložijo upravno globo. NIS2 od držav članic zahteva, da določijo najvišje globe v višini najmanj deset milijonov evrov ali dva odstotka svetovnega letnega prometa za bistvene subjekte, kar je višje, in najmanj sedem milijonov evrov ali 1.4 odstotka za pomembne subjekte; nizozemske najvišje globe so določene v samem Cbw. Za bistvene subjekte direktiva nadzorniku kot skrajni ukrep dovoljuje tudi, da začasno prekliče certifikat ali dovoljenje in posamezniku prepove opravljanje vodstvenih funkcij.
Izpostavljenost ni le administrativna. Incidentu, ki postane javno znan, sledijo vprašanja strank in pogodbenih strank, pozno ali nepopolno poročilo pa oslabi položaj organizacije v morebitnem sporu, ki sledi. Naše obvestilo o pravni odgovornosti direktorjev in družb pojasnjuje, kje znotraj organizacije se nahaja ta izpostavljenost.
Izdelava postopka, ki preživi resničen incident
Roka 24 in 72 ur se držijo le organizacije, ki so se vnaprej odločile, kdo kaj naredi. Izvedljiv postopek imenuje osebo, ki oceni incident glede na prag poročanja, osebo, ki odobri obvestilo, osebo, ki ga predloži, in osebo, ki vzdržuje stik z organom, z imenovanim namestnikom za vsako vlogo, saj incidenti ne upoštevajo uradnih ur. Faza ocenjevanja bi se morala izvesti v prvih nekaj urah po odkritju; zgodnje opozorilo je treba pripraviti, preveriti in vložiti dovolj dolgo v prvem dnevu.

Pripravljene predloge so ključnega pomena za to, da se 24-urni rok upošteva ali pa ga zamudite. Predloga za zgodnje opozarjanje mora vsebovati čas zaznave, kategorijo incidenta, prizadete sisteme, morebitne sume zlonamerne dejavnosti in morebitne čezmejne učinke ter imenovano kontaktno osebo. Predloga za obveščanje o incidentu doda oceno resnosti, obseg vpliva, število prizadetih prejemnikov, kazalnike ogroženosti in že sprejete ukrepe za zajezitev. Predloga končnega poročila zajema časovnico, temeljni vzrok, celoten vpliv in uvedene ukrepe. Dostop do teh podatkov naj bo omogočen tudi brez povezave; incident, ki uniči vaše sisteme, bo uničil tudi wiki, na katerem so shranjeni. V potek dela se splača vključiti kratek pravni pregled osnutka, naši IT-pravniki pa so vajeni, da to storijo v eni uri.
Register tretjih oseb na področju IKT si zasluži ločeno pozornost. Velik del incidentov, o katerih je treba poročati, izvira iz dobavitelja, pogodbena obveznost, da vas takoj obvestimo, skupaj s pravico do tehničnih informacij, ki jih potrebujete za lastno poročilo, pa mora biti v pogodbi o oblaku ali dobavitelju že pred incidentom. To je vprašanje javnega naročila in varnostno vprašanje ter spada med širše obveznosti skrbnega pregleda, ki potekajo skozi celotno dobavno verigo.
Usposabljanje in upravljanje
Postopki, ki so shranjeni v dokumentu, ne uspejo. Osebje zunaj varnostne ekipe mora prepoznati, kako izgleda morebiten incident, vedeti, na koga se lahko kadar koli obrne, in razumeti, da ne smejo sami preiskovati ali karkoli brisati. Varnostna ekipa mora dovolj dobro poznati standard klasifikacije in potek dela, da ju lahko uporabi pod pritiskom, kar v praksi pomeni, da ju je treba vaditi: simulacijska vaja, ki prikazuje realističen scenarij od zaznave do končnega poročila, razkrije vrzeli, ki jih skriva pisni postopek.
Na ravni upravnega odbora Cbw kibernetsko tveganje obravnava kot stalno in ne le občasno temo. Upravni organ odobri ukrepe za obvladovanje tveganj in mora biti usposobljen; redno mora prejemati poročila o incidentih, vloženih poročilih in prejetih odzivih organov, en imenovani izvršni direktor pa mora biti odgovoren za skladnost poročanja. Naša praksa skladnosti s predpisi pomaga organizacijam vzpostaviti to upravljanje in ga preizkusiti, preden to stori nadzornik.
Kaj še naprej
Tri stvari določajo, ali organizacija izpolnjuje svoje dolžnosti poročanja o kibernetskih incidentih: ali spada pod Cbw in je registrirana pri NCSC, ali ima pisni prag za to, kaj se šteje za pomembno, in ali ima imenovano osebo, ki lahko v 24 urah kadar koli v dnevu vloži zgodnje opozorilo. Vse ostalo izhaja iz teh treh. Najprej preverite registracijo, saj je to edina obveznost, ki je za organizacije, ki je niso izpolnile, že zapadla, in jo nadzornik najlažje preveri.
Law & More Svetuje organizacijam glede področja uporabe Zakona o kibernetski varnosti, priprave postopkov za poročanje o incidentih in klavzul o dobaviteljih ter glede ravnanja s poročilom in nadzorne korespondence, ki mu sledi. Kadar incident vključuje tudi osebne podatke, dobavno verigo ali pogodbeni spor, lahko te vidike obravnavamo skupaj in ne zaporedno. Če niste prepričani, ali vaša organizacija spada pod ta zakon, je to vprašanje, ki ga je treba najprej rešiti, in z veseljem vam bomo nanj odgovorili.